Parola nu trebuie să fie atât de complicată
Și parola ta constă, probabil, dintr-un un aranjament complicat de litere, numere și punctuație.

Ei bine, nu trebuie să fie așa, iar tipului care a inventat aceste reguli, îi pare rău. Tipul acesta e Bill Burr, un pensionar în vârstă de 72 de ani, care în 2003 s-a aflat pe postul de manager la nivel mediu la Institutul Național de Standarde și Tehnologie. La vremea respectivă a fost rugat să dezvolte un set de linii directoare privind modul de creare al parolelor.
Denumit „NIST Special Publication 800-63. Anexa A”, a inclus sugestii cum ar fi schimbarea parolei la fiecare 90 de zile și folosirea unei varietăți de caractere. Aceste linii directoare au devenit piatra de temelie a multor pagini web, motiv pentru care de multe ori ni se cere să creștem complexitatea parolei.
Burr s-a înșelat, totuși. „O mare parte din ceea ce am făcut, acum regret”, a declarat el pentru revista Wall Street Journal. Problema era că el nu deținea suficiente date despre ce fel de parole aveau succes. Prin urmare, cercetările sale l-au determinat să creadă că acesta este cel mai bun mod de acțiune.
„În cele din urmă, a devenit, probabil, prea complicat de înțeles pentru o mulțime de oameni, care certau sistemul online, fără a cunoște adevăratul făptaș", a spus Burr. Deci, ce ar trebui să facem? Ei bine, cele mai sigure parole nu se bazează pe complexitate. În schimb, lungimea reprezintă cel mai bun mod de a împiedica spargerea.
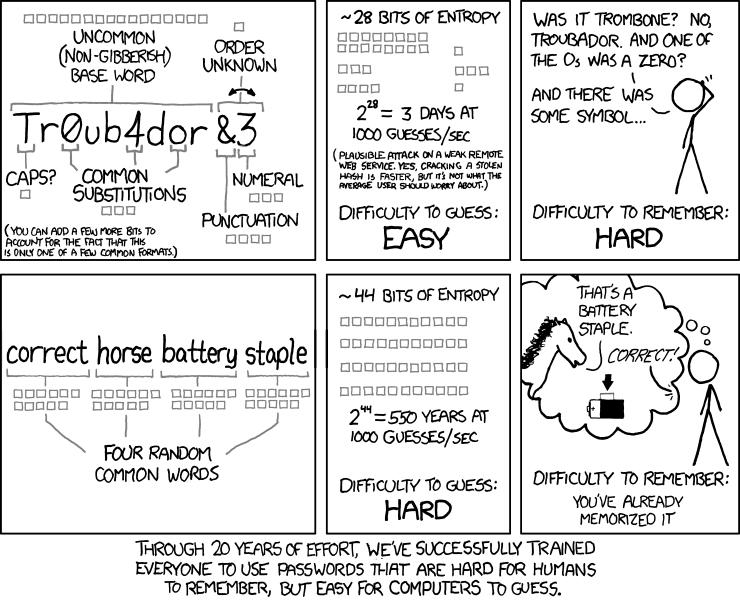
Așa cum am explicat în comicul XKCD de mai jos, o parolă precum „Tr0ub4dor&3”, care respectă regulamentul original al lui Burr, i-ar dura doar trei zile unui hacker pentru a o sparge și este greu de reținut. Dimpotrivă, patru cuvinte aleatorii precum „corect cal baterie stabil” nu sunt doar ușor de reținut, ci le-ar lua peste 500 de ani calculatoarelor pentru a le sparge.
Mai mult, loviturile recente de hacking au subliniat că oamenii nu sunt de departe la fel de original precum cred ei. Scurgerile de date din locații precum Yahoo și LinkedIn au arătat că utilizatorii aleg adesea parole asemănătoare între ele.
Din fericire, regulile au fost schimbate. În iunie, un nou grup de la NIST a rescris liniile directoare, care au renunțat la sfaturile de expirare în 90 de zile, precum și la cerința de caracterele speciale. Sperăm că acestea vor fi adoptate în viitorul nu prea îndepărtat, astfel încât paginile web să nu mai ne mai poată solicita o grămadă de caractere aleatorii.
Practic, șirurile de cuvinte sau frazele ușor de reținut sunt calea cea bună. Acum, rămâne la alegerea noastră dacă ne schimbăm sau nu parolele.